Komisja Europejska padła ofiarą zakrojonego na szeroką skalę cyberataku, zakłócony został system wynagrodzeń i urlopów pracowników
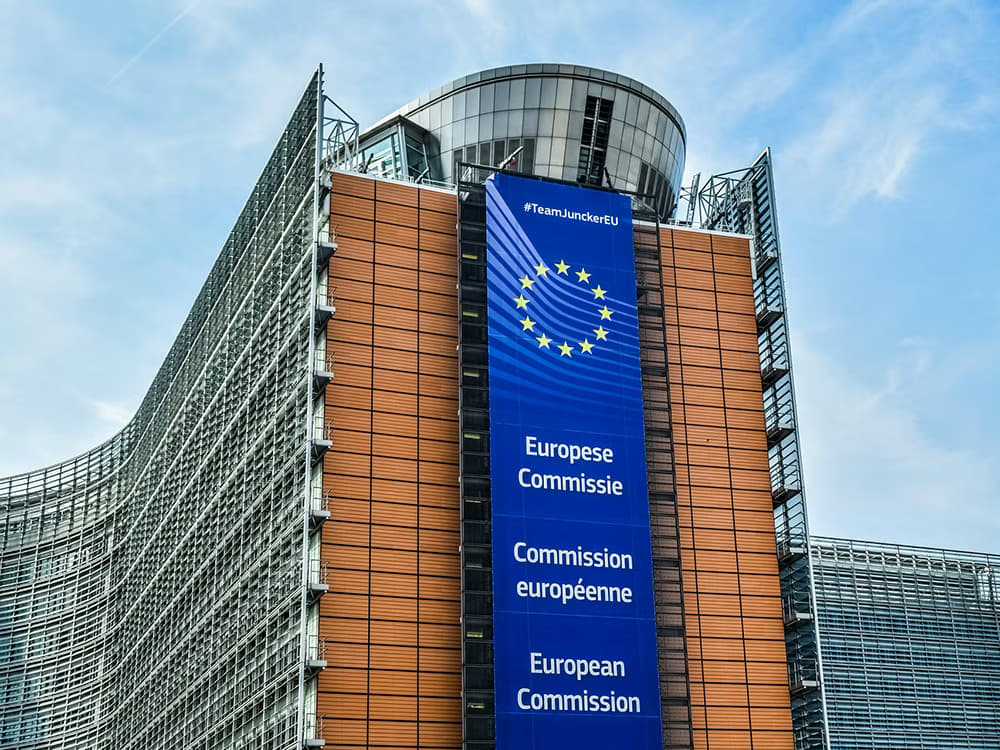
Komisja Europejska stała się celem zakrojonego na szeroką skalę cyberataku, który przez ponad dziesięć dni zakłócał działanie wewnętrznych systemów informatycznych i mógł ujawnić dane osobowe pracowników.

W skrócie
- Zakrojony na szeroką skalę cyberatak zakłócił działanie kilku systemów IT Komisji Europejskiej przez około dziesięć dni.
- Platformy kadrowe i rozliczeń kosztów leczenia pracowników zostały tymczasowo wyłączone, a dane osobowe mogły wyciec.
- Urzędnicy twierdzą, że większość ataku została powstrzymana, a śledztwo dotyczące danych pracowników trwa.
Atak i zakres
Komisja Europejska padła ofiarą zakrojonego na szeroką skalę cyberataku, który zakłócił działanie kilku jej wewnętrznych systemów i mógł doprowadzić do wycieku danych osobowych pracowników (Medienbericht - Hackerangriff auf Systeme der EU-Kommission – Deutschlandfunk) (Еврокомиссия подверглась масштабной кибератаке. Под угрозой оказались персональные данные сотрудников – Novaya Gazeta Europe) (Єврокомісія зазнала масштабної кібератаки – Європейська правда). Według doniesień atak trwał około dziesięciu dni, a pełny zakres szkód nie jest jeszcze znany.
Dotknięte systemy
Jako środek ostrożności Komisja tymczasowo wyłączyła kilka aplikacji. Należały do nich platforma kadrowa Sysper, z której pracownicy korzystają, aby sprawdzać paski wynagrodzenia, składać wnioski urlopowe i rejestrować czas pracy, oraz usługa MyPMO do zwrotu kosztów leczenia. Dotknięte zostały także usługi związane z płatnościami. Większość aplikacji została już przywrócona, a Sysper i MyPMO wróciły do działania na początku tygodnia, choć platforma kadrowa ponownie przestała działać w środę.
Śledztwo
Według jednej z relacji zespół ds. cyberbezpieczeństwa Komisji, CERT-EU, ustalił na początku listopada, że napastnicy wykorzystali publicznie dostępne narzędzie oparte na sztucznej inteligencji do wyszukiwania słabych punktów w systemach IT. Urzędnicy uważają, że większość ataku została powstrzymana, jednak śledczy wciąż ustalają, czy uzyskano dostęp do danych pracowników.
Oficjalna reakcja
Rzecznik Komisji potwierdził, że atakowane były poszczególne systemy, i przekazał, że instytucja podjęła niezbędne działania. Poinformował również, że osoby, których dotyczy sprawa, zostały powiadomione. Jeden z urzędników UE, wypowiadając się anonimowo, stwierdził, że niepewność co do danych sprawia, iż Komisja ma ograniczone możliwości informowania pracowników. Kryzys był także omawiany na cotygodniowym posiedzeniu Komisji w środę.
Wpływ na pracowników
Według doniesień większość pracowników otrzymała wynagrodzenie na czas, jednak niektórzy nie mogli złożyć kart czasu pracy ani zorganizować urlopów. Trzech pracowników poskarżyło się na zakłócenia dziennikarzom Politico.
Źródła

- #EuropeanCommissionCyberattack
- #EUCommissionITSystems
- #StaffHRPlatform
- #MedicalReimbursementSystem
- #PersonalDataExposure
Graf wiadomości
Powiązane wiadomości
Komisja Europejska padła ofiarą zakrojonego na szeroką skalę cyberataku, zakłócony został system wynagrodzeń i urlopów pracowników
Komisja Europejska stała się celem zakrojonego na szeroką skalę cyberataku, który przez ponad dziesięć dni zakłócał działanie wewnętrznych systemów informatycz…